Inicio: Panel de administración
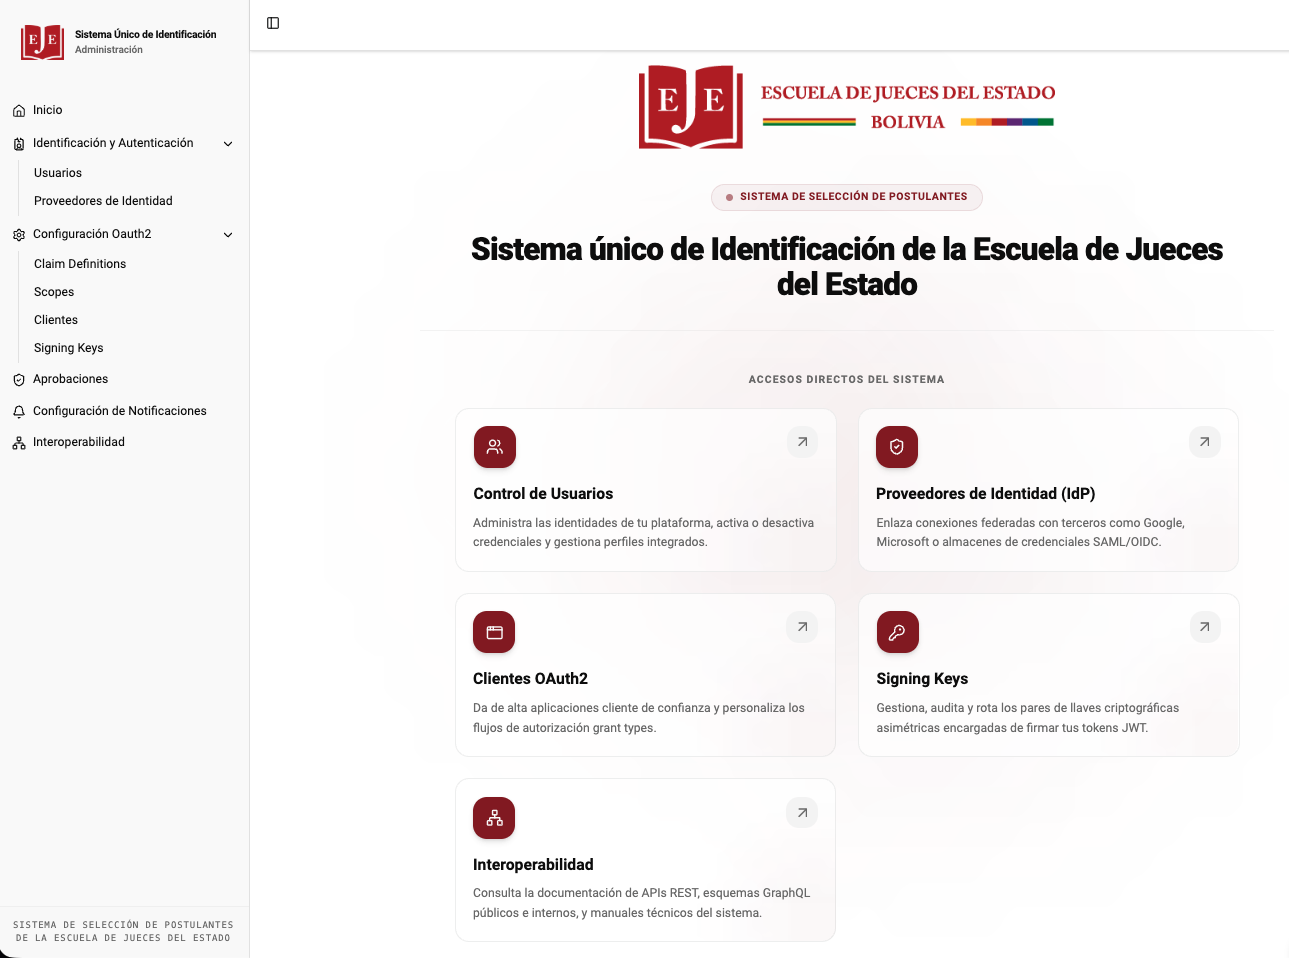
Al ingresar al Sistema Único de Identificación de la Escuela de Jueces del Estado, lo primero que visualizará es la pantalla de Inicio (Panel Principal).
Esta pantalla está diseñada como un punto de acceso directo rápido y seguro a las principales áreas del sistema de administración.
Secciones y Accesos Directos
El panel principal organiza la gestión en cinco accesos directos clave:
1. Control de Usuarios
- ¿Para qué sirve? Es el acceso directo a la lista de administración de personas registradas en el sistema.
- Destino: Redirige a la sección Usuarios y Administradores.
- Acciones rápidas: Desde aquí podrá suspender/activar usuarios, restablecer contraseñas de acceso, completar sus datos personales y gestionar las sesiones activas en tiempo real.
2. Proveedores de Identidad (IdP)
- ¿Para qué sirve? Permite centralizar y enlazar conexiones federadas con servidores externos.
- Destino: Redirige a la sección de Proveedores de Identidad.
- Acciones rápidas: Dar de alta o configurar conexiones seguras con plataformas externas (como cuentas de Google o servidores Keycloak institucionales), facilitando que los usuarios no tengan que memorizar una contraseña adicional.
3. Clientes OAuth2
- ¿Para qué sirve? Permite registrar las aplicaciones autorizadas (sistemas propios o externos de confianza) que consumen los servicios de este autenticador.
- Destino: Redirige a la sección Clientes.
- Acciones rápidas: Generar credenciales secretas de cliente, configurar URLs autorizadas de redirección y definir los alcances de permisos permitidos para cada aplicación.
4. Signing Keys (Llaves de Firma)
- ¿Para qué sirve? Muestra el estado de las claves criptográficas del sistema que se encargan de firmar y validar los tokens de acceso de manera segura.
- Destino: Redirige a la sección Signing Keys.
- Acciones rápidas: Visualizar las llaves públicas del sistema y ejecutar procesos de rotación y renovación de firmas digitales para mitigar riesgos de seguridad.
5. Interoperabilidad
- ¿Para qué sirve? Reúne el catálogo de APIs REST, esquemas GraphQL y documentación técnica para integrar otros sistemas con el autenticador.
- Destino: Redirige a la sección Interoperabilidad.
- Acciones rápidas: Copiar las URLs de los servicios, abrir Swagger y consultar los esquemas GraphQL de administración, principal y público.
Otros accesos del menú lateral
Además de los accesos directos, el menú lateral incorpora las siguientes opciones de configuración:
- Aprobaciones: Parámetros de conexión con los servicios de Ciudadanía Digital y Firma Digital.
- Configuración de Notificaciones: Datos del servicio de notificaciones de Ciudadanía Digital y del servidor de correo (SMTP).
- Interoperabilidad: Documentación de APIs y esquemas de integración.